← インシデント一覧に戻る
小平市の公式HPが閲覧不能に、委託先のクラウド基盤にランサムウェア攻撃
| 項目 | 内容 |
|---|---|
| 発生・公表日 | 検知: 2026年10月7日午前8時5分 / 公表: 2026年10月8日(ランサムウェア攻撃と公表) |
| 対象組織・業界 | 東京都小平市(自治体) |
| 攻撃手法 | ランサムウェア(市HPの保守管理を受託する事業者が使うクラウド基盤サービスが被害。侵入経路は未公表) |
| 影響範囲 | 市公式ホームページ・市議会ホームページ・粗大ごみの事前申込ページが閲覧不能 |
| 漏えいのおそれ | 問い合わせフォーム等に入力された氏名・住所・電話番号・メールアドレス(漏えいは未確認) |
| 情報源 | 小平市 公式X(2026年10月8日) / ITmedia NEWS / 日テレNEWS |
東京都小平市は2026年10月8日、市の公式ホームページが閲覧できない原因をランサムウェア攻撃と公表しました。
攻撃を受けたのは、市のホームページの保守管理を受託する事業者が使うクラウド基盤サービスです。市は、セキュリティ確保のため事業者名を明らかにしていません。
市議会のホームページや、粗大ごみの事前申込ページも閲覧できなくなっています。
市は、問い合わせフォーム等に入力された市民の個人情報が漏えいしたおそれがあると説明しています。対象は氏名・住所・電話番号・メールアドレスなどです。現時点で漏えいは確認されていません。
- 2026年10月7日午前8時5分: 市が障害の発生を検知
- 同日午前8時47分: 市がXとLINEで、システムトラブルによりホームページが閲覧できないと告知
- 同日: 委託先の事業者が被害拡大を防ぐためネットワークを遮断
- 2026年10月8日: 市がランサムウェア攻撃が原因と公表。影響範囲と復旧方法は調査中で、復旧時期は未定
本件の侵入経路は公表されていないため、以下は委託先のシステムが止まる事案に共通する対策です。委託先のシステムに頼っている業務を洗い出し、止まったときの代わりの手段を決めておきます。利用者への告知は別の基盤から出し、申込は電話や窓口で受け付けるといった形です。代わりの手段を平常時に決めておけば、停止した当日から業務を続けられます。
ヤグラの視点 — 委託先の被害でも、攻撃を受ける前提で備える
Section titled “ヤグラの視点 — 委託先の被害でも、攻撃を受ける前提で備える”システムを委託先に預けていても、業務が止まる影響を受けるのは自組織です。利用者への説明も、自組織が担わなければなりません。委託先の対策に任せるだけでは、こうしたリスクは減りません。自組織も、侵入や攻撃を受ける前提で動いておく必要があります。
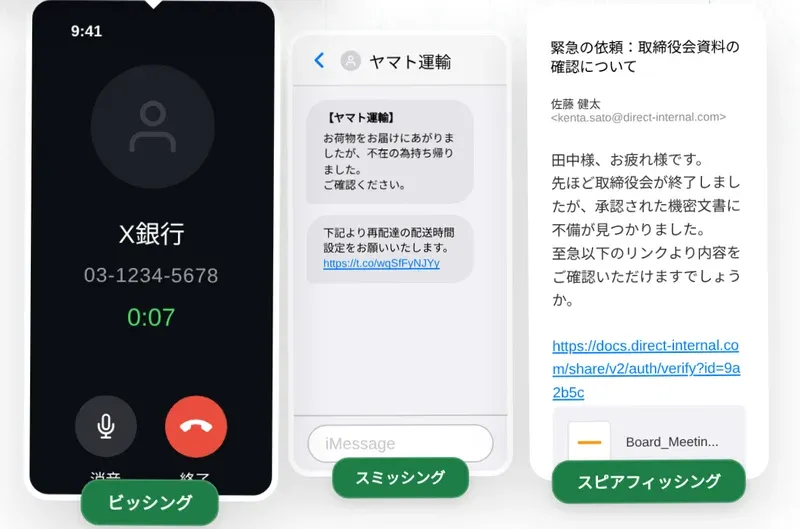
その土台になるのが、従業員一人ひとりのリテラシーです。インシデントの原因の74%は人的要因とされ、被害の公表後には組織の名前を騙る連絡が届くこともあります。不審なメールや電話を見分け、気づいたらすぐ報告する習慣を、訓練で日頃から身につけておきます。SMSや電話の手口も含めた訓練を運用の手間をかけずに回す道具として、ヤグラ アウェアネスがあります。
- 侵入経路と、攻撃が始まった時期
- 問い合わせフォームの入力情報が漏えいしたかどうかと、その件数
- ホームページの復旧時期と、データ復元の可否
- 委託先が使うクラウド基盤の名称と、他の利用者への影響
判明次第、本記事に追記します。
| 日時 | 内容 |
|---|---|
| 2026-10-08 | 第一報を公開 |