2.5次元アイドル「いれいす」を運営する株式会社VOISING、BIツールに不正アクセス — 最大約17万人分の購買履歴と「応援対象タレント」の選択情報が流出
| 項目 | 内容 |
|---|---|
| 発生日 | 2026年8月10日1時2分ごろに不正アクセスが開始。8月16日18時47分〜20時21分にデータがダウンロードされ、同日23時55分ごろに事態を把握。8月17日未明にシステムを停止しネットワークを遮断 |
| 公表日 | 2026年8月18日(第一報)/2026年8月20日(第二報・対象人数)。報道は2026年9月3日 |
| 二次被害 | 所轄警察署等の関係機関から、本件に関連する被害の報告や連絡は届いていない(第二報時点) |
| 対象組織・業界 | 株式会社VOISING(2.5次元アイドル「いれいす」の事務所を運営/メディア・エンタメ) |
| 影響件数 | 最大約17万人(2026年8月20日時点。精査途中の暫定値であり確定値ではない)。氏名、住所、電話番号、メールアドレス、生年月日、性別、購買履歴、決済金額の記録、サービス加入状況、応援対象タレントの選択情報など。パスワードとクレジットカード番号などの決済情報は含まれない |
| 攻撃手法 | 社内で利用するBIツール(データ分析システム)への不正アクセス。脆弱性が原因とみられるが、詳細は調査中。修正プログラムの適用とパスワード・アクセスキーの無効化を実施済み |
| 情報源 | 株式会社VOISING 公式発表、Security NEXT(2026年9月3日)、セキュリティ対策Lab |
2.5次元アイドル「いれいす」の事務所を運営する株式会社VOISINGは、同社が社内で利用するBIツール(データ分析システム)が不正アクセスを受け、顧客の個人情報が外部へ流出したと公表しました。
侵入が始まったのは2026年8月10日1時2分ごろです。データが不正にダウンロードされたのは8月16日18時47分から20時21分にかけてで、同社が事態を把握したのは同日23時55分ごろ、システムの停止とネットワークの遮断は8月17日未明でした。
流出した可能性がある情報は、氏名、住所、電話番号、メールアドレス、生年月日、性別といった基本的な項目に加え、購買履歴(購入日時や商品名)、決済金額の記録、サービスの加入状況、そして応援対象タレントの選択情報です。対象となるのは、同社のアカウントサービス、ファンコミュニティサービス、オンラインストアの利用者です。
対象人数について、同社は2026年8月20日に最大約17万人という数字を示しました。ただしこれは精査途中の暫定値であり、確定した漏えい人数ではないとしています。確定値は調査の完了後に公表する方針です。
アカウントパスワードの漏えいは一切ないとしています。被害拡大の防止として、不正アクセスの原因とみられる脆弱性への修正プログラムの適用、関連するすべてのパスワード・アクセスキーの無効化と変更、不正アクセスの遮断を完了。所轄警察署への相談・被害の通報と個人情報保護委員会への速報の提出も完了しており、法定期限内に確報を提出する予定としています。対象者へは8月18日12時頃から順次、個別に案内メールを送信しました。再発防止策は、被害状況の調査が完了次第、速やかに策定して報告するとしています。
二次被害について、所轄警察署等の関係機関から本件に関連する被害の報告や連絡は届いていないとしています。
対象者への依頼として、同社は3点を挙げています。同社や関連企業を装った不審なメール・SMS・迷惑電話への注意。パスワードは漏えいしていないものの、生年月日や電話番号など今回漏えいした情報から推測されやすいパスワードや暗証番号を使っている場合は変更すること。そして、アカウント本人以外の保護者や家族が決済している場合は、案内メールの内容を決済者へ共有することです。
あわせて、同社が送ったお詫びメールについて、本文やスクリーンショットなど内容が分かる形でのSNS等への投稿を控えるよう求めています。悪意のある第三者によるフィッシング詐欺メールへの悪用や模倣を防ぐためとしています。
- 2026年8月10日1時2分ごろ: BIツールへの不正アクセスが始まる
- 2026年8月16日18時47分〜20時21分: データが不正にダウンロードされる
- 2026年8月16日23時55分ごろ: 事態を把握
- 2026年8月17日未明: システムを停止し、ネットワークを遮断
- 2026年8月18日: 第一報を公表。12時頃から対象者へ個別に案内メールの送信を開始
- 2026年8月20日: 第二報を公表。対象人数の最大値を約17万人とする(暫定値)
- 2026年9月3日: 報道により広く伝えられる
判明している事実: 社内で利用するBIツールが不正アクセスを受け、保存されていた個人情報がダウンロードされたことです。同社は脆弱性が原因とみられるとしており、修正プログラムを適用しています。該当する脆弱性の内容、CVE番号、侵入の具体的な経路は公表されていません。
考えられる原因(推測)
Section titled “考えられる原因(推測)”時刻が分単位で示されている点が目を引きます。侵入の開始が8月10日1時2分、ダウンロードが8月16日18時47分から20時21分、把握が同日23時55分。ここまで細かく特定できているのは、BIツール側にアクセスの記録が残っていて、それを読めたということです。
同時に、この時刻の並びは侵入から持ち出しまでに6日以上あったことを示しています。8月10日に入られてから8月16日にダウンロードされるまで、異常として拾われていません。把握したのはダウンロードが終わった約3時間半後で、持ち出しの最中ではなく、後から気づいた形です。
対象が「BIツール」であることも、この事案の広がり方を決めています。分析のための基盤は、複数のサービスからデータを集めて横断して見るために作られます。同社の場合、アカウントサービス、ファンコミュニティ、オンラインストアという別々のサービスの情報が1か所にまとまっていました。それぞれのサービスを個別に侵害するより、集約先を1つ破るほうが効率がよい構造です。
組織が学ぶべきこと
Section titled “組織が学ぶべきこと”1. 分析基盤を、元のシステムと同じ重さで守る
Section titled “1. 分析基盤を、元のシステムと同じ重さで守る”BIツールは業務システムの本体ではなく、意思決定のために作られる二次的な仕組みです。そのぶん優先度を下げて扱われがちですが、複数のサービスからデータを集めるので、置かれている情報の量は元のシステムより多くなります。守る優先度は、システムの役割ではなく、そこに集まっているデータの量と種類で決める必要があります。
2. 分析に必要な粒度まで、データを落として持つ
Section titled “2. 分析に必要な粒度まで、データを落として持つ”流出項目には氏名、住所、電話番号がそのまま含まれています。分析の用途では、個人を特定できる形の情報が必要になる場面は多くありません。購買の傾向や加入状況を見るだけなら、識別子に置き換えたり、住所を都道府県までに丸めたりできます。元のシステムからそのままコピーする設計にしていると、侵害されたときに出るものが元と同じになります。
3. 大量ダウンロードを、その時点で検知できるようにする
Section titled “3. 大量ダウンロードを、その時点で検知できるようにする”本件では8月16日の1時間半余りでデータがダウンロードされ、把握はその約3時間半後でした。分析基盤からの大量の読み出しは、通常の業務でも起こりうる操作です。だからこそ、平常時の量と時間帯を基準として持ち、そこから外れたときに通知させる設定が要ります。中身を解析する必要はなく、量と時刻で拾える種類の異常です。
ヤグラの視点 — 訓練のマルチチャネル化:本物のお詫びメールが、次の攻撃の材料になる
Section titled “ヤグラの視点 — 訓練のマルチチャネル化:本物のお詫びメールが、次の攻撃の材料になる”同社は対象者に対し、お詫びメールの本文やスクリーンショットをSNSへ投稿しないよう求めています。フィッシング詐欺メールへの悪用や模倣を防ぐため、というのが理由です。漏えいの通知は多数の対象者へ一斉に送られるので、1人が載せれば、攻撃者は件名も差出人の表示名も案内の順序も、そのまま手に入れられます。そこへ今回流出した氏名・住所・購買履歴を差し込めば、本人しか知らないはずの内容を含んだ「続報」ができあがります。
こうなると、受け取る側の見分け方は機能しません。差出人のアドレスを確かめる、不自然な日本語を探す、リンク先のドメインを見る——どれも偽物には粗があることを前提にした手順です。本物を写した文面に本物のデータが入っていれば、粗は残りません。年に一度のメール訓練でクリック率が下がっても、それは配った1種類のシナリオに慣れただけで、この形には届きません。
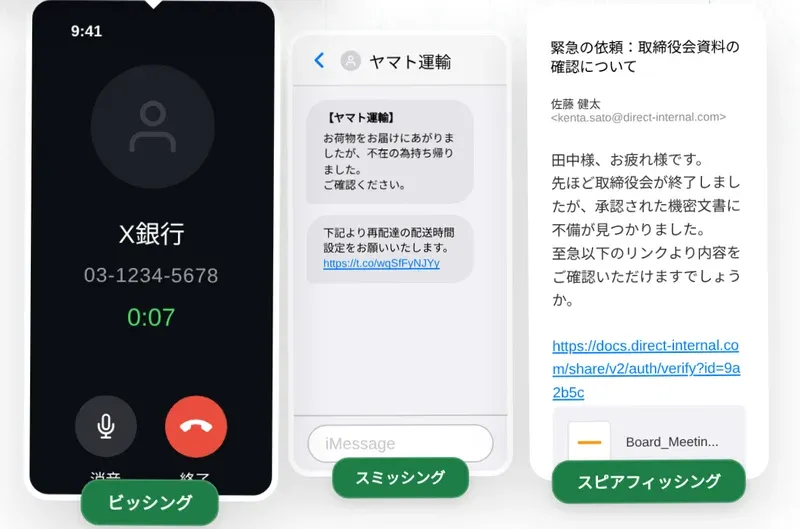
生成AI以降、この精度の偽装は誰にでも作れるようになり、入口もメール一本からSMS、電話、Web上の偽画面へと広がりました。インシデントの原因の74%が人的要因という比率は変わらないまま、騙し方の種類だけが増え続けています。見分けさせる訓練から、迷ったときに手を止めて決まった窓口へ相談する習慣へ。目的を置き換えたうえで、最新の手口を反映した題材を運用の手間をかけずに配り続けられるかが問われます(→ ヤグラ アウェアネス)。
- 対象人数の確定(現時点の約17万人は暫定値)
- 悪用された脆弱性の内容と、侵入の具体的な経路
- 再発防止策の公表内容(調査完了後に策定するとしている)
- 流出した情報を用いた二次被害の発生状況
判明次第、本記事に追記します。
| 日時 | 内容 |
|---|---|
| 2026-09-07 | 2026年8月18日の第一報、8月20日の第二報および2026年9月3日の報道をもとに記事を公開。同社の公表文(原文)を確認し、対応状況・二次被害の確認状況・対象者への依頼(推測されやすいパスワードの変更、決済者への共有、お詫びメールのSNS投稿を控える依頼)を反映 |