浜銀TT証券、フィッシングで口座番号とパスキー登録情報を窃取され投資信託の不正取引が発生 — パスキー未設定口座は5月から注文・出金を制限中
| 項目 | 内容 |
|---|---|
| 発生日 | 公表されていない。2026年9月3日に注意喚起として公表 |
| 公表日 | 2026年9月3日(報道は2026年9月8日) |
| 対象組織・業界 | 浜銀TT証券株式会社(インターネット取引サービス「浜銀TT証券ダイレクト」を提供/金融・保険) |
| 影響件数 | 公表されていない。窃取されたのは口座番号とパスワード(パスキー登録情報)。保有する投資信託の売買という不正な取引も確認されている |
| 攻撃手法 | 顧客に対するフィッシング詐欺。当社を装った偽のメールやSMSに表示されるURLからログインさせ、口座番号とパスワード(パスキー登録情報)を窃取。その情報でインターネット取引サービスへ不正にログインし、投資信託の売買を実行 |
| 情報源 | 浜銀TT証券株式会社「【重要】インターネット取引サービス(浜銀TT証券ダイレクト)を利用するお客さまへ」(2026年9月3日)、ScanNetSecurity(2026年9月8日) |
浜銀TT証券株式会社は2026年9月3日、インターネット取引サービス「浜銀TT証券ダイレクト」を利用する顧客に向けて注意喚起を公表しました。
同社の顧客がフィッシング詐欺により、口座番号やパスワード(パスキー登録情報)を盗まれる事案が発生しており、当該の顧客の口座で保有される投資信託の売買が実施される不正な取引も確認されたとしています。被害の件数と金額は公表されていません。
同社は2026年2月9日、同サービスにフィッシングに耐性のある多要素認証(パスキーによる認証)を導入しました。さらに2026年5月18日からは、パスキー認証が未設定の口座について、注文や出金の操作を制限しています。今回の公表では、あらためてパスキーによる認証への切り替えを依頼しています。
あわせて、メールやSMSに表示されるURLからログインしないことを求めています。当社を装った偽のメールやSMSが多く送信されているとして、公式サイトをあらかじめブックマークに登録し、そこからログインするよう案内しています。
このほか、公式サイトの注意喚起の内容を確認すること、ソフトウェアを常に最新版にすること、アカウントのパスワードを使い回さないこと、不特定多数が利用する端末でのログインや取引を控えることを挙げています。身に覚えのない取引や不審な点がある場合は、コールセンター(平日8時40分〜17時、土日祝日は休み)へ連絡するよう求めています。
- 発生日・検知日: 公表されていない
- 2026年2月9日: 「浜銀TT証券ダイレクト」にフィッシング耐性のある多要素認証(パスキーによる認証)を導入
- 2026年5月18日: パスキー認証が未設定の口座について、注文や出金の操作を制限
- 時期不明: 顧客がフィッシング詐欺により口座番号とパスワード(パスキー登録情報)を窃取される事案が発生。当該口座で投資信託の売買が不正に実行される
- 2026年9月3日: 浜銀TT証券株式会社が注意喚起として公表
- 2026年9月8日: 報道により広く伝えられる
顧客に対するフィッシング詐欺により、口座番号とパスワード(パスキー登録情報)が窃取されたことです。窃取された情報でインターネット取引サービスへログインされ、投資信託の売買が実行されました。同社のシステムが侵害されたわけではありません。
フィッシングの具体的な文面や誘導先、被害の件数と金額、発生した時期は公表されていません。
組織が学ぶべきこと
Section titled “組織が学ぶべきこと”1. 認証方式の移行は、期限を決めて速やかに終える
Section titled “1. 認証方式の移行は、期限を決めて速やかに終える”同社は2月にパスキーを導入し、5月に未設定口座の操作を制限し、9月にあらためて切り替えを依頼しています。この7か月のあいだ、未設定の口座は従来の認証のままでした。強い方式を用意しても、移行が終わるまでは古い方式が並走します。攻撃側から見れば、そこが狙う場所です。導入の完了ではなく移行の完了に期限を置き、未設定の利用者へ段階的に働きかける計画まで含めて設計する必要があります。
2. 移行期間中の口座に、機能の制限をかける
Section titled “2. 移行期間中の口座に、機能の制限をかける”同社は未設定の口座について、注文や出金という資産が動く操作だけを制限しています。ログイン自体は止めていないので、残高の確認はできます。利便性を全部止めるのではなく、被害に直結する操作に絞って止めるという設計は、移行を進めながらリスクを抑える方法として参考になります。
3. 正規の入口を、利用者が固定できる形で案内する
Section titled “3. 正規の入口を、利用者が固定できる形で案内する”同社は公式サイトをブックマークに登録し、そこからログインするよう求めています。メールやSMSのリンクを踏まないという行動は、正規の入口が手元に固定されていて初めて実行できます。「リンクを踏まないでください」だけでは、ではどこから入ればよいのかが残ります。案内の際は、正規のURLと、そこを登録しておく手順まで示す必要があります。
ヤグラの視点 — 訓練で防げた分岐点:導入した日から、移行が終わるまでが狙われる
Section titled “ヤグラの視点 — 訓練で防げた分岐点:導入した日から、移行が終わるまでが狙われる”パスキーは2026年2月9日に導入されています。フィッシングに耐性のある方式で、対策としては先行していました。それでも被害が起きたのは、設定していない口座には効かないからです。同社は5月に未設定口座の注文・出金を制限し、9月にあらためて切り替えを依頼しています。導入から7か月、まだ移行は終わっていません。
強い方式を入れた瞬間から、移行が終わるまでのあいだは古い方式が並走します。攻撃側から見れば、どちらが弱いかは分かっています。しかも移行が長引くほど、その状態は続きます。導入の完了は、守れた状態を意味しません。
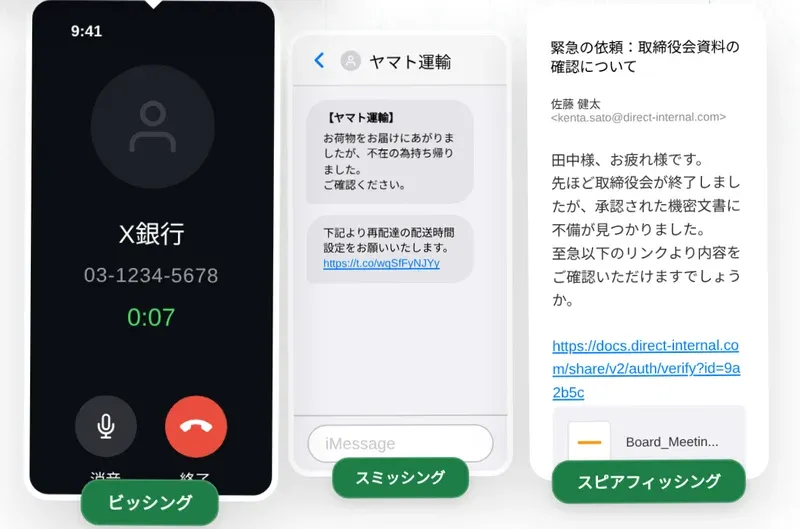
だから、入れた後にどれだけ速く移し終えられるかが効いてきます。そして移行を速める作業は、システムの設定ではなく人への働きかけです。なぜ必要なのか、いつまでに何をすればよいのか、どこから入るのが正規なのか。これを届け続けないと、未設定の利用者は動きません。生成AI以降、偽のメールやSMSは不自然さで見分けられなくなり、入口もメール一本からSMS、電話、Web上の偽画面へと広がりました。インシデントの原因の74%が人的要因という比率は変わらないまま、騙し方の種類だけが増えています。最新の手口を反映した題材を、運用の手間をかけずに配り続けられるかが問われます(→ ヤグラ アウェアネス)。
- 被害の件数と金額
- フィッシングが行われた時期と、具体的な手口
- 不正取引による損失の補償についての方針
- パスキー認証の設定率と、未設定口座への今後の対応
判明次第、本記事に追記します。
| 日時 | 内容 |
|---|---|
| 2026-09-08 | 2026年9月3日の公表内容および2026年9月8日の報道をもとに記事を公開 |