カインドオル、ECプラットフォームのスタッフアカウントが乗っ取られ13万6,464名の顧客情報が持ち出される — 発端は運営会社を装う偽メール
| 項目 | 内容 |
|---|---|
| 発生日 | 不正アクセス: 2026年8月22日〜23日/検知: 2026年8月24日 |
| 公表日 | 2026年8月28日 |
| 対象組織・業界 | 株式会社カインドオル(大阪市淀川区西中島/国内外のブランド衣料・バッグ・時計・宝飾品の買取および販売、フランチャイズ事業)。東証プライム上場の株式会社トレジャー・ファクトリー(証券コード3093)の連結子会社。侵害されたのは同社ECサイトが利用するECプラットフォームのスタッフアカウント1件 |
| 影響件数 | 漏えいした可能性がある顧客 136,464名。うち住所情報を含むのは 109,311名。対象となる情報はカスタマーID、氏名、住所、電話番号、生年月日、メールアドレス、メールマガジン購読状況、合計注文回数、合計購入金額、顧客タグ情報、ポイント履歴。クレジットカード情報とECサイトのログインパスワードは含まれていないことを確認したとしている。二次被害は公表時点で確認されていない |
| 攻撃手法 | ECプラットフォーム運営会社を装ったフィッシングメール → 従業員が偽サイトにスタッフアカウントの認証情報を入力 → 第三者が当該アカウントへログイン(二段階認証は未設定) → 登録メールアドレスを変更 → 顧客情報の一括エクスポートを2回実行 |
| 情報源 | 株式会社カインドオル「不正アクセスによるお客様情報漏えいに関するお詫びとお知らせ」(2026年8月28日)、株式会社トレジャー・ファクトリー「当社連結子会社における不正アクセスによる個人情報漏えいに関するお知らせ」(2026年8月28日・適時開示)、ScanNetSecurity(2026年9月24日)、ネットショップ担当者フォーラム(2026年9月1日)、セキュリティ対策Lab(2026年8月) |
株式会社カインドオル(大阪市淀川区西中島/ブランド古着の買取・販売。東証プライム上場の株式会社トレジャー・ファクトリーの連結子会社)は2026年8月28日、同社が運営するECサイトで利用しているECプラットフォームのスタッフアカウントが第三者による不正アクセスを受け、顧客情報が外部へ持ち出されたと公表しました。漏えいした可能性がある顧客は136,464名で、このうち住所情報を含むのは109,311名です。
発端は、ECプラットフォームの運営会社を装ったフィッシングメールでした。従業員がメールに記載されたリンク先の偽サイトへスタッフアカウントの認証情報を入力し、その直後に最初の不正アクセスが発生しています。当該アカウントには二段階認証が設定されておらず、メールアドレスとパスワードだけでログインできる状態でした。パスワードの強度も十分ではなかったと説明されています。
持ち出された情報は氏名・住所・電話番号・生年月日・メールアドレスのほか、購入回数や購入金額、ポイント履歴といった取引の履歴に及びます。クレジットカード情報とECサイトのログインパスワードは含まれていないことを確認したとしており、二次被害は公表時点では確認されていません。同社は個人情報保護法に基づき個人情報保護委員会へ報告し、親会社のトレジャー・ファクトリーも同日、連結子会社における個人情報漏えいとして適時開示を行っています。
- 2026年8月22日: 従業員がフィッシングメールのリンク先へスタッフアカウントの認証情報を入力。その直後、第三者が当該アカウントへログイン
- 2026年8月23日: 第三者が当該アカウントの登録メールアドレスを変更。同日中に顧客情報の一括エクスポートを2回実行
- 2026年8月24日: 担当者が通常業務でエクスポートを行った際に登録メールアドレスが変わっていることに気づき、ECプラットフォームの運営会社へ調査を依頼して発覚
- 2026年8月28日: 同社が事案を公表。個人情報保護委員会へ報告。トレジャー・ファクトリーが適時開示
- 公表後: ECプラットフォーム上の全スタッフアカウントで二段階認証を必須化
- 2026年9月下旬: トレジャー・ファクトリーがグループ全体で、二段階認証の設定状況、アクセス権限、情報出力権限、監視体制を改めて点検していると報じられる
ECプラットフォームの運営会社を装ったフィッシングメールを従業員が受け取り、リンク先の偽サイトへスタッフアカウントの認証情報を入力したことが原因と公表されています。当該アカウントには二段階認証が設定されていなかったため、窃取されたメールアドレスとパスワードだけで第三者がログインできる状態にありました。あわせて、パスワードの強度も十分ではなかったとしています。
フィッシングメールの文面や送信元、誘導先の偽サイトのドメイン、第三者の接続元は公表されていません。
1. 管理者アカウントの二段階認証を必須にする
Section titled “1. 管理者アカウントの二段階認証を必須にする”顧客情報や機密情報を扱う管理画面では、二段階認証を必須にします。今回のようにパスワードがフィッシングで窃取されても、追加の認証があれば、それだけで不正ログインされるリスクを下げられます。
対象は自社システムだけではありません。ECプラットフォームやSaaSなど、社外サービスの管理画面も含めて設定状況を確認することが重要です。
2. 重要な操作を通知・監視する
Section titled “2. 重要な操作を通知・監視する”管理者情報の変更や顧客データの一括エクスポートなど、通常とは異なる重要操作をすぐ把握できるようにします。今回も、登録メールアドレスの変更と顧客情報の大量出力という、不正利用を疑うきっかけになり得る操作が発生していました。
重要操作をリアルタイムで通知し、大量エクスポートなどを監視できれば、被害の拡大を早い段階で止められる可能性があります。
3. フィッシングに気づいたらすぐ報告できる仕組みを作る
Section titled “3. フィッシングに気づいたらすぐ報告できる仕組みを作る”フィッシングを完全に防ぐことは困難です。そのため、認証情報を入力してしまった場合に、すぐセキュリティ担当へ報告できる仕組みも重要です。
報告を受けた段階でパスワード変更やセッションの無効化を実施できれば、その後の不正操作を防げる可能性があります。社員が迷わず報告できる窓口と手順を、あらかじめ決めておくことが重要です。
ヤグラの視点 — フィッシングを「防ぐ」だけでなく、その後に早く気づけるか
Section titled “ヤグラの視点 — フィッシングを「防ぐ」だけでなく、その後に早く気づけるか”今回の事案では、8月22日に認証情報が窃取され、23日に顧客情報がエクスポートされ、24日に不正アクセスが発覚しました。つまり、フィッシングメールを開いた瞬間にすべての被害が完了したわけではありません。認証情報の入力、不正ログイン、アカウント情報の変更、顧客データのエクスポートと、攻撃者はいくつかの操作を重ねています。
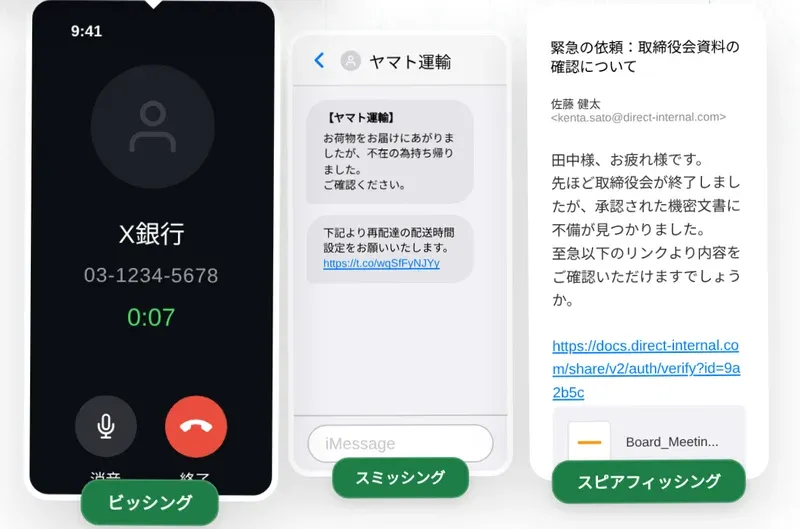
フィッシング対策では、社員が偽メールを見抜くための教育や訓練が重要です。生成AIの普及以降、人を騙す文面は量産できるようになり、人を狙った攻撃数は5年で20倍に増えたという報告があります。認証情報を詐取する偽ログインページ、SMSや電話、偽警告といった最新の手口を訓練に織り込み、担当者が題材を作る手間をかけずに定期的に実施できる状態にしておくことが有効です(→ ヤグラ アウェアネス)。
一方で、人が一度も間違えないことを前提にするだけでは十分ではありません。認証情報を入力してしまった社員がすぐ報告できること、その報告を起点に同じフィッシングメールの受信状況を調査できること、さらに不審なログインや大量のデータ出力を検知できること。この複数の仕組みを組み合わせることで、認証情報が漏れた後でも被害を抑えられる可能性があります。報告の間口を1クリックまで下げ、報告された1通をAIが分析して同じメールの配信先まで自動で洗い出せば、人の手では30分かかる危険度の判断を数分で終えられます(→ PhishAI)。
- 持ち出された顧客情報が悪用された事例(なりすましメール、不審な連絡、フィッシングの二次波)が確認されるか
- 136,464名という件数が、調査の進展によって動くかどうか
- フィッシングメールの手口の詳細、および誘導先の偽サイトに関する追加の公表
- トレジャー・ファクトリーがグループ全体で実施している点検の結果と、そこで判明した他社・他サービスの設定状況
- 個人情報保護委員会への報告を受けた対応
判明次第、本記事に追記します。
| 日時 | 内容 |
|---|---|
| 2026-09-24 | 第一報を公開 |