偽の上司の指示で38億円を送金――だまされた会社と見破った会社の違い
| 項目 | 内容 |
|---|---|
| 対象 | 2017年〜2025年に公表・報道された、人への働きかけを起点とする攻撃・詐欺事案 |
| 時点 | 2026年10月27日 |
| 情報源 | 各事案の公表資料・報道(本文のリンク先)。統計は Verizon 2026 DBIR |
| 関連 | ヤグラ代表・迎健太のnote「ホワイトハッカーを増やせば、日本は守れるのか。」(10月26日) |
クイズ
2020年7月、オバマ氏やイーロン・マスク氏など、著名人のTwitterアカウントを含む130件がサイバー攻撃の被害を受けました。攻撃者が最初に使った手口は、次のうちどれでしょうか?
正解と解説を見る
正解は2番です。攻撃者はTwitterのIT部門を装って社員に電話をかけ、VPNの不具合への対応を口実に、偽のログイン画面へ誘導しました。
この事件を調査したニューヨーク州金融サービス局は、ウイルスの使用やシステムの脆弱性の悪用はなかったと結論づけています。攻撃手法については、「昔ながらの詐欺師のもの」だったと指摘しました。
2026年10月、AIを活用して発見されたPHPの脆弱性への対応で、各国の政府関連サイトが一時停止しました(AP通信)。AIによってシステムの脆弱性を発見できるようになったことが注目されています。しかし、攻撃者が狙うのはシステムの弱点だけではありません。
米Verizonの2026年版調査(DBIR)によると、侵害の31%では、ソフトウェアの脆弱性の悪用が侵入の起点になっていました。別の観点で見ると、侵害の62%には、何らかの形で人の行動が関与していました。
上司からの指示に従う。困っている人がいれば助ける。攻撃者は、こうした日常的な行動や信頼関係を悪用します。
これまで不審な連絡を見抜く手がかりとされてきたのは、メールの差出人や電話の声、ビデオ通話に映る相手の顔などでした。しかし、攻撃者は文字だけでなく、声や顔まで偽装するようになっています。
本記事では、文字・声・顔を使った攻撃から被害者自身に操作をさせる手口まで、実際の事件を振り返ります。そのうえで、被害に遭ったケースと詐欺を見破ったケースを比較し、そこから得られる教訓を考えます。
文字:いつもの取引先からの請求書
Section titled “文字:いつもの取引先からの請求書”日本航空(JAL)は2017年12月、偽の請求書によって約3億8,000万円をだまし取られたと公表しました。
JALの説明によると、メールの送信元には、普段から取引している相手の名前とメールアドレスが表示されていました(日経xTECH)。添付されたPDFは以前の請求書の「訂正版」を装っており、振込先だけが香港の偽口座に変更されていました。
差出人を確認するだけでは、偽のメールを見抜けないことがあります。メールアドレスを1文字ずつ確認しても、必ずしも安全とはいえません。
例えば、英字によく似たキリル文字を使ってドメインを作る手口があります。フォントによっては本物とほとんど同じ形に見えるため、目視では区別しにくくなります。当サイトのクイズでも、見分けられるか試せます。
過去のメールのやり取りを悪用する攻撃もあります。
2019年ごろから国内で感染が広がったマルウェア「Emotet」では、過去のメールの件名や本文を引用する手口が確認されました(IPA)。受信者が実際にやり取りしたメールへの返信に見せかけるものです。
普段から連絡を取っている相手との会話の続きに見えるため、不審なメールだと気づきにくくなります。
声:IT担当や銀行からの電話
Section titled “声:IT担当や銀行からの電話”電話では、メールアドレスやURLのような手がかりを確認できません。冒頭のTwitterの事件でも、攻撃者は社内のIT担当者を装って社員に電話をかけています。
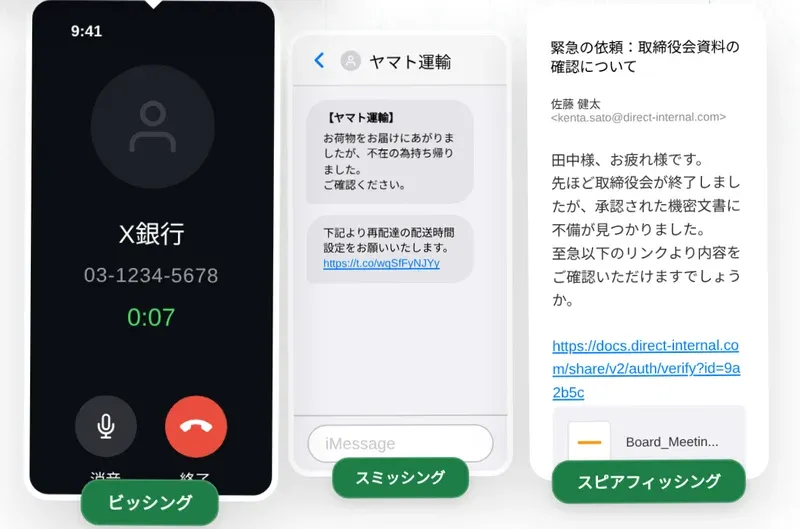
日本国内では2024年秋ごろから、銀行を名乗る電話で法人口座を狙う「ボイスフィッシング」が急増しました。
警察庁によると、ネットバンキングの更新手続きなどを口実にメールアドレスを聞き出し、そのアドレス宛てに偽サイトへ誘導するメールを送る手口です。1社で4億円を超える不正送金被害も発生しています。
反対に、攻撃者が社員を装い、社内のヘルプデスクに電話をかけるケースもあります。
米Cloroxは2025年、ヘルプデスク業務を委託していたCognizantを提訴しました。訴状には、2023年8月に攻撃者と担当者の間で交わされたとされる、次のような通話が引用されています。
攻撃者「パスワードがないので、接続できません」
担当者「わかりました。では、パスワードをお伝えしますね」
— Cloroxの訴状より(The Register)
Cloroxは、担当者が本人確認を一度も行わなかったと主張し、約3億8,000万ドルの損害賠償を求めています。一方、Cognizantは、Cloroxのセキュリティ管理は自社の責任ではなかったと反論しています。
攻撃者が利用したのは、困っている社員を助けるというヘルプデスク本来の役割でした。
顔:会議の参加者が全員偽物
Section titled “顔:会議の参加者が全員偽物”声だけで本人かどうかを判断できないなら、ビデオ通話で顔を見れば確かめられるのでしょうか。
今では、顔や表情もAIを使って偽装できます。
2024年1月、英国の設計大手Arupの香港拠点で、従業員が2億香港ドル(当時の為替で約38億円)を詐欺グループの口座に送金する事件が起きました。
CNNによると、発端は英国本社の最高財務責任者(CFO)を名乗る人物からのメッセージでした。秘密の取引に関する送金を求める内容で、従業員は当初、フィッシングを疑っていたと報じられています。
しかし、その後に参加したビデオ会議には、CFOや本社の幹部らに見える人物が並んでいました。顔も声も本人そっくりだったため、従業員は送金の指示に従いました。
香港警察によると、会議に使われた映像は、公開されていた動画をもとに事前に作られたものでした。また大公報によると、CFOを装った人物は従業員に短い自己紹介をさせただけで、質問の機会を与えないまま数分で会議を終えています。
従業員は会議での指示に従い、1週間で計15回、5つの口座へ送金しました。
香港警察の担当者は記者会見で、通常、部下は上司の話を遮らないと指摘しています(有線新聞)。
この事件では、上司の指示に従うという職場の上下関係も悪用されました。
会社の上司だけでなく、友人になりすます手口も確認されています。
2023年、中国では、会社経営者が友人を装った相手からWeChatのビデオ通話で送金を頼まれる事件がありました。
画面に映っていたのは、AIで顔と声を偽装した人物でした。経営者は相手を友人本人だと信じ、約10分で430万元(約8,400万円)を振り込んでしまいました。
送金後、経営者が友人に連絡したことで詐欺が発覚しました。経営者は、ビデオ通話で顔も声も本人だと判断したため、深く考えずに送金したと話しています(澎湃新聞)。
顔を見せて信用させる手口は、AIがなくても成立します。
日本で被害が広がっている「ニセ警察詐欺」では、警察官を名乗る人物が電話からビデオ通話に切り替え、偽の警察手帳を見せるケースもあります(警察庁)。
2025年のニセ警察詐欺の被害は、11,014件、総額1,005億円に上りました。
操作:最後は本人に操作させる
Section titled “操作:最後は本人に操作させる”文字も声も顔も偽装できるとしても、送金を承認したりパソコンでキーを押したりするのは被害者本人です。
攻撃者は、その本人の操作を利用します。
多要素認証やセキュリティ製品を導入していても、本人が攻撃者の指示に従って操作すれば、不正なアクセスやプログラムの実行につながる場合があります。
Uberは2022年、委託先の従業員に多要素認証の承認要求が繰り返し届き、最終的にそのうちの1件が承認されたと公表しました。
攻撃者はIT担当者を装い、承認要求を止めたければ承認するよう連絡したと主張しています。
パソコンのキー操作を誘導する手口もあります。
「私はロボットではありません」という偽の確認画面を表示し、「Windowsキー+R」「Ctrl+V」「Enter」の順に押すよう指示します。
指示どおりに操作すると、知らないうちにクリップボードへコピーされていた命令が実行され、悪意のあるプログラムの実行につながります。警視庁も2025年9月、この手口について注意を呼びかけました。
約482億円相当の暗号資産が流出したDMM Bitcoinの事件も、従業員への働きかけが侵入の発端でした。
米連邦捜査局(FBI)によると、攻撃者は採用担当者を装い、DMM Bitcoinが利用するウォレットソフトの開発会社Gincoの従業員に接触しました。
採用選考の課題と称して悪意のあるプログラムを渡し、それを使って侵入したとされています(Impress Watch)。
見破った人は何をしたか
Section titled “見破った人は何をしたか”ここまでの事例では、メールの差出人だけでなく声や顔まで偽装され、最後には被害者自身が操作するよう誘導されていました。
一方、同じように偽の連絡を受けながら、被害を防いだ事例もあります。
フェラーリでは2024年、幹部がCEOを名乗る人物から電話を受けました。声は本人そっくりでしたが、幹部は抑揚にわずかな不自然さがあることに気づきました。
そこで、数日前にCEOから薦められた本の題名を尋ねたところ、通話はそこで切れました。
LastPassでは2024年、従業員がCEOを装った人物から、WhatsAppを通じて電話やメッセージを受け取りました。その中には、AIでCEOの声を再現した音声メッセージも含まれていました。
従業員は、普段とは異なる連絡手段が使われていることや、急いで対応するよう促されていることを不審に感じました。そして応答せず、社内のセキュリティ担当者へ報告しました。
この2つの事例に共通するのは、相手の声だけで本人だと判断しなかったことです。フェラーリの幹部は質問によって本人かどうかを確かめ、LastPassの従業員は不審な連絡として社内に報告しました。
被害に遭った側にも、確認する手段はありました。
Arupの従業員は事件後に本社へ問い合わせ、偽のビデオ通話で友人を装われた経営者も、送金後に友人本人へ連絡したことで詐欺だと知りました。
違いの一つは、こうした確認を送金前に行えたかどうかです。
ヤグラの視点 — 人の脆弱性にもパッチを当て続ける
Section titled “ヤグラの視点 — 人の脆弱性にもパッチを当て続ける”今回の事例で注目したいのは、従業員が詐欺を見破れるかどうかだけではありません。不審な点に気づいたとき、その疑いを組織として確認できるかどうかも重要です。
Arupの従業員は、最初のメッセージを受け取った時点ではフィッシングを疑っていました。しかし、その後の偽のビデオ会議を経て、送金の指示に従いました。もし最初に疑いを持った段階で社内に報告していれば、別の担当者が指示の真偽を確認できた可能性があります。
一方LastPassでは、従業員からの報告を受けて会社が対応し、社内外へ注意を呼びかけました。本人の判断だけに頼らず、不審な連絡を組織で扱うことが大切だと分かる事例です。
こうした報告につなげるには、新しい手口を知っておくことも欠かせません。システムの脆弱性に修正プログラムを適用するように、人の知識も攻撃手法の変化に合わせて更新し続ける必要があります。
メールだけでなく、電話やビデオ会議、偽の確認画面も攻撃に使われています。訓練も、そうした手口の変化に合わせて見直していかなければなりません。
ヤグラ アウェアネスは、こうした新しい手口を取り入れた訓練を、運用負担を抑えながら継続するためのツールです。また、報告されたメールやSMS・電話の情報をPhishAIが分析し、同じ不審なメールが社内の誰に届いているかも調べられます。
人の脆弱性を完全になくすことはできません。それでも、手口を学び違和感を報告して、組織として確認する仕組みを更新し続ければ被害を防ぐ機会は増やせます。
| 日時 | 内容 |
|---|---|
| 2026-10-27 | 公開 |