本物のURLはどれ? キリル文字の偽ドメインがChromeの偽装対策をすり抜け
クイズ
当サイトのドメイン名です。3つは英字そっくりの別の文字が混ざった偽物です。本物はどれでしょう?
正解と解説を見る
正解は3番目です。1は6文字目のa、2は8文字目のe、4は6・8・9文字目のa・e・cがキリル文字でした。
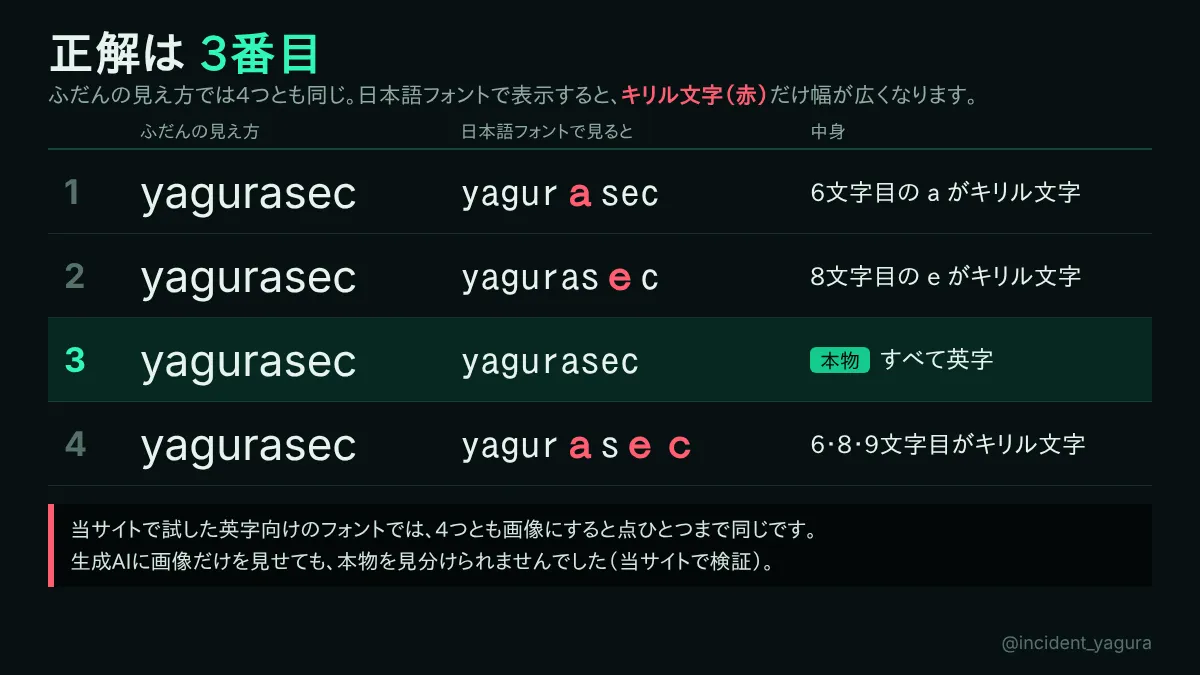
英字向けのフォントでは、4つとも同じ形に描かれます。日本語フォントで表示すると、キリル文字だけ幅が広くなります。なぜ見分けられないのかは、この下の本文で説明します。
| 項目 | 内容 |
|---|---|
| 公表日 | 2026年10月3日 |
| 公表した組織 | Have I Been Squatted(偽ドメインの検知サービス) |
| 手口 | 英字にそっくりな別の文字で作った偽ドメイン(ホモグラフ攻撃) |
| 対象 | Google Chrome 154 などのアドレスバー、Webメールの差出人欄 |
| 情報源 | Have I Been Squatted、ギズモード・ジャパン(10月14日) |
Have I Been Squattedは2026年10月3日、Google Chromeの偽装対策をすり抜けるドメインを実証したと公表しました。
使ったのは、Appleのドメインにそっくりな、キリル文字だけで書いたドメインです。Chrome 154では、このドメインがアドレスバーに本物そっくりのまま表示されました。似たURLへの警告も出なかったといいます。
同社は検証のため、OpenAIやNikeなどに似せたドメインを計20件登録しています。国内では、ギズモード・ジャパンが10月14日に報じました。これらのドメインが実際の攻撃に使われたという公表はありません。
- 2003年:ドメイン名に、英字以外の文字も使えるようになる
- 2017年4月:研究者が、キリル文字だけでAppleそっくりのドメインを登録
- 同年:Chrome・Firefox・Operaが、そのドメインを本物とほぼ同じに表示
- その後:Chromeは、この種のドメインを「xn—」で始まる形で表示する対策を追加
- 2026年10月3日:Have I Been Squattedが、この対策をすり抜けるドメインを公表
- 2026年10月14日:ギズモード・ジャパンが報道
なぜ見分けられないのか
Section titled “なぜ見分けられないのか”キリル文字は、ロシア語などで使う文字です。同社によると、а・е・о・р・сの5文字は、多くのフォントで英字と同じ形に描かれます。それでも、コンピューターは英字とは別の文字として扱います。見た目が同じでも、別のドメインになります。
「URLをよく見て」という助言は、表示された名前を正しく読めることが前提です。同社は、この前提が成り立っていたのは、ドメイン名に英数字しか使えなかった頃だと指摘しています。
当サイトでも、クイズの4つを画像にして比べました。英字向けの3つのフォントでは、4つとも点ひとつまで同じでした。使ったのは、Inter・Liberation Sans・DejaVu Sansです。
生成AIに画像だけを見せて本物を選ばせると、2回とも当てられませんでした。同じ4つを文字のまま渡すと、2回とも正解しました。キリル文字の位置も言い当てています。見た目では区別できなくても、文字の中身を調べれば区別できます。
Chromeの対策をすり抜けた理由
Section titled “Chromeの対策をすり抜けた理由”Chromeは、だます目的に見えるドメインを「xn—」で始まる英数字の形で表示します。クイズのように英字とキリル文字が混ざったドメインも、アドレスバーではこの形になります。
2017年の事例の後、Chromeは全部の文字が英字に似たキリル文字のドメインも、この形で表示するようになりました。今回の偽ドメインは、最後の1文字を「ө」に替えています。カザフ語などで使う文字で、Chromeが警戒する文字の一覧に入っていませんでした。
.comの登録ルールでもөは使えるため、ドメインの登録もできました。人気サイトの一覧とドメイン全体を比べるチェックも、通過しています。同社によると、Chromeは148版で別の2文字について同じ穴をふさいでいます。対策は1文字ずつ進んでいる、と同社は説明しています。
メールの差出人欄でも
Section titled “メールの差出人欄でも”同社は、偽ドメインから届いたメールの表示も調べました。Gmailは、20件すべての差出人を本物そっくりの文字のまま表示しました。Outlookのウェブ版の表示は、20件すべて「xn—」で始まる形でした。
どちらも、有名なドメインに似ているかどうかの確認はしていませんでした。偽ドメインの持ち主が送ったメールは、送信ドメイン認証のSPF・DKIM・DMARCもすべて通ります。
1. ログインにパスキーを使う
Section titled “1. ログインにパスキーを使う”アドレスバーの表示が本物そっくりでも、パスキーは偽サイトでは使えません。パスキーは、作成したサイトやアプリでだけ使える仕組みです。Googleも、ブラウザとOSがこの確認をすると説明しています。
Have I Been Squattedも、対策のひとつにパスキーを挙げています。表示に頼らずに、偽サイトへのログインを止められます。
2. xn—で始まる送信元のメールに印を付ける
Section titled “2. xn—で始まる送信元のメールに印を付ける”偽ドメインは、メールの差出人欄にも本物そっくりで表示されることがあります。同社は、組織のメールの入口で「xn—」で始まる送信元のメールに印を付けるよう勧めています。
xn—は、英字以外の文字を含むドメインを英数字で表した形です。表示がどうであっても、この形は隠せません。外部からのメールだと示す表示や、自社ドメインのなりすましを見つける機能も、あわせて使えます。
ヤグラの視点 — 見分けられない前提で、報告から調べる
Section titled “ヤグラの視点 — 見分けられない前提で、報告から調べる”本件の偽物は、多くのフォントで英字と同じ形に描かれます。Webメールによっては差出人欄にもそのまま表示され、送信ドメイン認証も通ります。見た目で偽物を見分けることを従業員に求めるルールは、この種の偽物には効きにくいと考えられます。
一方で、文字の中身を調べれば区別できます。当サイトの検証でも、生成AIは文字として渡せば見分けました。そこで従業員には、少しでも怪しいと感じたメールを報告してもらいます。本物かどうかの判定は、報告を受けた側が送信元やURLの中身で行います。
PhishAIは、報告されたメールの送信元やURLを、ドメインまで含めてAIが分析します。危険と判定したメールが社内の誰に届いているかも調べます。見分けを人に任せず、報告から判定までを短くする道具です。
- Googleが「ө」などの文字に対応するか
- 同じ手口のドメインが、実際の攻撃に使われるか
- Webメールの差出人欄の表示が変わるか
| 日時 | 内容 |
|---|---|
| 2026-10-15 | 公開 |