宮崎県教育委員会、県立学校の西都地区生徒寮でサポート詐欺被害 — 運営受託先の業務用パソコンが遠隔操作され、入寮者76人・寮職員10人の情報が流出した可能性
| 項目 | 内容 |
|---|---|
| 発生日 | 2026年9月4日夕方(偽の警告画面の表示から遠隔操作まで) |
| 公表日 | 2026年9月6日(宮崎県教育委員会)。報道は2026年9月14日 |
| 対象組織・業界 | 西都地区生徒寮(宮崎県西都市/宮崎県立学校の地区生徒寮。宮崎県が公益財団法人宮崎県奨学会へ運営を委託/公共・非営利、教育・研究) |
| 影響件数 | 2020年度から2026年度までの入寮者76人(氏名、住所、保護者連絡先、アレルギー有無、寮費納入状況など)と、2024年度から2026年度までの寮職員10人(氏名、給与額など) |
| 攻撃手法 | サポート詐欺。防災気象情報の閲覧中に「ウイルスに感染した」とする偽の警告画面が表示され、画面に記載された電話番号へ連絡したところ、パソコン関連会社の社員を名乗る人物からウイルス除去が必要などと告げられ、業務用パソコンを遠隔操作された |
| 情報源 | Security NEXT(2026年9月14日)、MRT宮崎放送「宮崎県立高校西都地区生徒寮で個人情報漏えいか」(Yahoo!ニュース)、宮崎県教育委員会 報道発表一覧 |
宮崎県教育委員会は2026年9月6日、西都市内にある西都地区生徒寮の業務用パソコンがインターネットを通じて不正アクセスを受け、個人情報が漏えいした可能性があると公表しました。同寮は宮崎県立学校の生徒が入寮する地区生徒寮で、運営は宮崎県が公益財団法人宮崎県奨学会へ委託しています。
発端は2026年9月4日の夕方です。寮の管理人がインターネットで防災気象情報を調べていたところ、「ウイルスに感染した」とする警告画面が表示されました。管理人が画面に記載された電話番号へ連絡すると、パソコン関連会社の社員を名乗る人物から、ウイルスの除去が必要などと告げられます。その指示に従った結果、業務用パソコンが遠隔操作されました。
漏えいした可能性があるのは、2020年度から2026年度までの入寮者76人の氏名、住所、保護者連絡先、アレルギー有無、寮費納入状況などと、2024年度から2026年度までの寮職員10人の氏名、給与額などです。
宮崎県教育委員会は再発防止策として、宮崎県奨学会に対し、全職員へ個人情報の保護とインターネットを利用した詐欺への注意喚起を徹底するよう指示したとしています。
- 2026年9月4日夕方: 寮の管理人が防災気象情報を閲覧中、「ウイルスに感染した」とする警告画面が表示される。画面に記載された電話番号へ連絡し、パソコン関連会社の社員を名乗る人物の指示に従ったところ、業務用パソコンが遠隔操作される
- 2026年9月6日: 宮崎県教育委員会が公表
- 2026年9月14日: 報道により広く伝えられる
寮の管理人が、偽の警告画面に表示された電話番号へ連絡し、応対した人物の指示に従って業務用パソコンの遠隔操作を許したことです。
遠隔操作を受けていた時間、実際にファイルが閲覧・持ち出されたかどうか、パソコンに導入されたソフトウェアの種類、金銭的被害の有無は公表されていません。
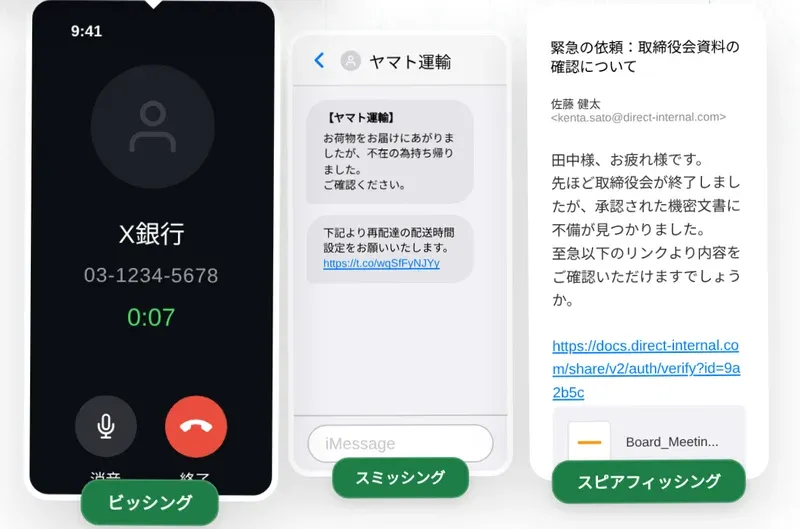
今回の入口は偽の警告画面でしたが、同じ人を狙う手口には、メール、SMS、電話、偽のログインページもあります。教えるべきは「この画面が出たらこうする」という個別の対処ではなく、攻撃が複数のチャネルから来るという前提そのものです。
そのうえで、不審だと感じたときに連絡する先を一つ決めて全員に周知しておく。判断がつかないまま止まれる場所があれば、電話をかけて遠隔操作を許すところまでは進みません。対象は委託先の常駐職員まで含めます。今回被害を受けたのは県の職員ではなく、運営を受託している法人の職員でした。
ヤグラの視点
Section titled “ヤグラの視点”今回の攻撃は、通常の業務中に表示された偽警告をきっかけに、電話、遠隔操作へと誘導するものでした。こうした複数のチャネルをまたぐ攻撃では、セキュリティ担当者だけでなく、すべての従業員が「おかしい」と気づけることが重要です。
偽の警告画面そのものは、以前から存在する手口です。しかし、問われているのは特定の手口を一つ見破れるかどうかではなく、さまざまなチャネルから仕掛けられる攻撃に対して、違和感を持ち、立ち止まれるかということです。
例えば、「フィッシングメールは日本語が不自然だから見分けられる」といった従来の判断基準は、生成AIの普及によって通用しにくくなっています。メール、SMS、電話、偽の警告画面など、攻撃者が利用するチャネルは多様化しており、一つの手口だけを覚える対策では十分とはいえません。
だからこそ、特定の攻撃手法への対処法を覚えるだけでなく、実際の業務で遭遇しうるさまざまな手口に継続的に触れ、従業員全体のセキュリティリテラシーを底上げしていくことが重要です。
一方で、訓練の題材作成から配信、その後のフォローまでをすべて人手で続けることは、担当者の少ない組織ほど大きな負担になります。こうした一連のプロセスを自動化することで、限られた人員でも継続的なセキュリティ教育を実施できます。ヤグラでは、そのための仕組みづくりを支援しています(→ ヤグラ アウェアネス)。
- 遠隔操作を受けていた時間と、実際にファイルが閲覧・持ち出されたかどうかの調査結果
- パソコンに導入されたソフトウェアの有無と種類
- 対象となった入寮者・保護者・寮職員への個別通知の状況
- 金銭的被害および二次被害の有無
- 宮崎県奨学会における再発防止策の具体的な内容
判明次第、本記事に追記します。
| 日時 | 内容 |
|---|---|
| 2026-09-15 | 2026年9月6日の宮崎県教育委員会の公表内容および2026年9月14日までの報道をもとに記事を公開 |