長野県多文化共生相談センターの相談用WhatsAppアカウントが乗っ取られ、相談員になりすました詐欺が発生 — 利用登録者1名が19万8,000円を振込
| 項目 | 内容 |
|---|---|
| 発生日 | 2026年8月10日(相談員が偽メッセージに従い端末を操作)/2026年8月11日(アカウントが不正利用される) |
| 公表日 | 2026年8月20日(長野県)。報道は2026年9月11日 |
| 二次被害 | 利用登録者1名が金銭の振込を求めるメッセージに従い、銀行ATMから198,000円を振り込む詐欺被害が発生。55名のうち52名は現時点で被害がないことを確認済み、3名は確認中 |
| 対象組織・業界 | 長野県多文化共生相談センター(長野県が公益財団法人長野県国際化協会(ANPI)へ委託して運営/公共・非営利) |
| 影響件数 | SNSでの利用登録者55名が対象。このうち2名の氏名が閲覧された。閲覧された可能性がある情報は氏名、電話番号、相談員とのSNS上のやり取り |
| 攻撃手法 | WhatsAppをかたりセキュリティ更新を求めるメッセージを相談員へ送り、相談用端末を操作させてアカウントを不正利用。その後、相談員になりすました偽のメッセージを利用登録者へ送信し、金銭の振込を求めた |
| 情報源 | 長野県「長野県多文化共生相談センター相談員をかたった詐欺事案等の発生について」(2026年8月20日)、ScanNetSecurity(2026年9月11日) |
長野県は2026年8月20日、長野県多文化共生相談センターの相談用WhatsAppアカウントが第三者に不正利用され、相談員をかたった詐欺事案が発生したと公表しました。同センターは、県内で暮らす外国籍住民の生活相談に応じる窓口で、長野県が公益財団法人長野県国際化協会(ANPI)へ委託して運営しています。
発端は2026年8月10日です。相談員が、WhatsAppをかたりセキュリティ更新を求めるメッセージに従って相談用の端末を操作しました。翌8月11日、アカウントが第三者に不正利用されています。
不正利用の結果、相談員になりすました偽のメッセージが利用登録者へ送信されました。このうち1名が金銭の振込を求めるメッセージに従い、銀行ATMから198,000円を振り込む被害が発生しています。
個人情報については、SNSでの利用登録者55名のうち2名の氏名が閲覧されました。閲覧された可能性がある情報は、氏名、電話番号、相談員とのSNS上のやり取りです。55名のうち52名は現時点で被害がないことを確認しており、残る3名は確認中としています。
ANPIは8月12日に県へ報告したうえで警察へ相談し、同日、利用登録者へ注意喚起を行いました。8月13日にアカウントへのセキュリティ対策を実施し、8月14日に個人情報漏えいの可能性について利用登録者へ通知しています。あわせて、情報セキュリティおよびSNS利用に関する研修の実施と、ANPIにおける情報セキュリティ管理体制の再点検・再発防止策の徹底を進めるとしています。
- 2026年8月10日: 相談員が、WhatsAppをかたりセキュリティ更新を求めるメッセージに従い、相談用端末を操作
- 2026年8月11日: WhatsAppアカウントが第三者に不正利用される。利用登録者55名のうち2名の氏名が閲覧され、相談員になりすました偽のメッセージが送信される
- 時期不明: 利用登録者1名が金銭の振込を求めるメッセージに従い、銀行ATMから198,000円を振り込む
- 2026年8月12日: ANPIが長野県へ報告。警察へ相談し、利用登録者へ注意喚起を実施
- 2026年8月13日: SNSアカウントへのセキュリティ対策を実施
- 2026年8月14日: 利用登録者へ個人情報漏えいの可能性について通知
- 2026年8月20日: 長野県が公表
- 2026年9月11日: 報道により広く伝えられる
相談員が、WhatsAppをかたりセキュリティ更新を求めるメッセージに従って相談用端末を操作したことです。その翌日にアカウントが第三者に不正利用されました。
メッセージの具体的な文面、相談員が行った操作の内容、第三者に渡った認証情報の種類は公表されていません。
組織が学ぶべきこと
Section titled “組織が学ぶべきこと”1. 業務で使うメッセージアプリを、業務システムと同じ管理下に置く
Section titled “1. 業務で使うメッセージアプリを、業務システムと同じ管理下に置く”今回乗っ取られたのは、メールではなく相談用のWhatsAppアカウントです。業務の連絡手段としてメッセージアプリを使っている以上、そこは業務システムと同じ守る対象になります。誰が管理者で、認証はどう設定されていて、端末を替えるときに何が起きるのか。メールやファイルサーバーには決まりがあっても、メッセージアプリだけ個人の判断に任されている組織は少なくありません。
2. 窓口のアカウントが乗っ取られた前提で、利用者への連絡手段を別に持つ
Section titled “2. 窓口のアカウントが乗っ取られた前提で、利用者への連絡手段を別に持つ”乗っ取られたあとに送られた偽メッセージは、利用者から見れば本物のアカウントから届きます。この状態で「そのメッセージは偽物です」と伝えるには、乗っ取られていない別の経路が要ります。今回は8月12日に注意喚起が行われていますが、日ごろ連絡している手段が1つしかないと、その手段ごと攻撃者に握られます。
3. 注意喚起が、利用者に届く形になっているかを確認する
Section titled “3. 注意喚起が、利用者に届く形になっているかを確認する”この窓口の利用者は、日本語を第一言語としない住民です。窓口の利用者層によっては、一般的な注意喚起の文面がそのままでは届きません。言語、使っている端末、普段見ている媒体。利用者の属性に偏りがある窓口ほど、注意喚起の内容だけでなく、届け方まで設計しておく必要があります。
ヤグラの視点 — なりすまされた側は、見分ける手がかりを持てない
Section titled “ヤグラの視点 — なりすまされた側は、見分ける手がかりを持てない”この事案で金銭を振り込んだ人に、落ち度を求めるのは難しいと思います。届いたメッセージは、本物の相談アカウントから、普段やり取りしている相談員の名前で来ています。差出人を確かめる、URLのドメインを見る、不自然な日本語を探す。よく言われる見分け方は、どれも偽物のどこかに粗があることを前提にした手順です。アカウントそのものが乗っ取られていれば、粗は残りません。
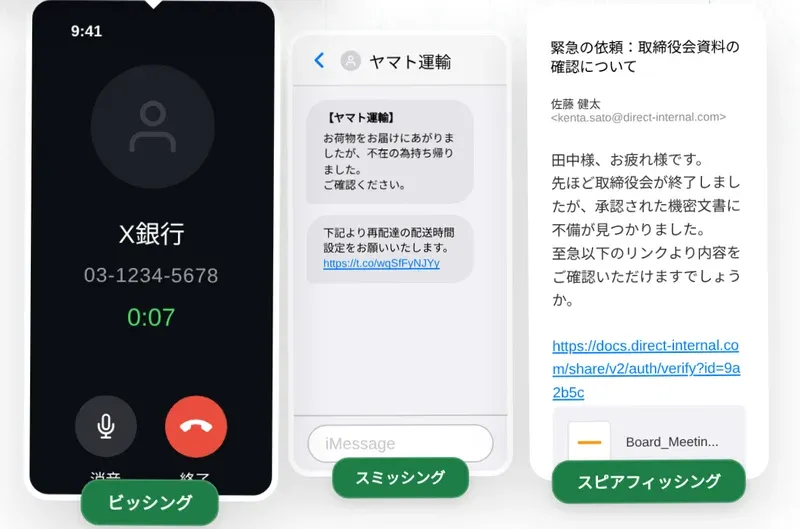
だから、止められる場所は乗っ取られる前、つまり相談員側にあります。そしてそこへ来た攻撃も、メールではありませんでした。WhatsAppをかたる「セキュリティ更新」のメッセージです。業務で日常的に使っているアプリの中に、そのアプリからの通知の顔をして届いています。メールの受信箱で身構える習慣があっても、この形には働きません。
年に一度の訓練メールでクリック率が下がっても、それは配った1種類のシナリオに慣れただけです。生成AI以降、文面の不自然さは消え、入口もメール一本からSMS、メッセージアプリ、電話、Web上の偽画面へと広がりました。インシデントの原因の74%が人的要因という比率は変わらないまま、騙し方の種類だけが増えています。最新の手口を反映した題材を、メール以外のチャネルも含めて、運用の手間をかけずに配り続けられるかが問われます(→ ヤグラ アウェアネス)。
- 確認中の3名についての被害の有無
- 相談員が行った操作の内容と、第三者に渡った認証情報
- ANPIにおける情報セキュリティ管理体制の再点検の結果
- 再発防止策の公表内容
判明次第、本記事に追記します。
| 日時 | 内容 |
|---|---|
| 2026-09-11 | 2026年8月20日の長野県の公表内容および2026年9月11日の報道をもとに記事を公開 |