#サプライチェーン × 教育・研究
← #サプライチェーン の全業種に戻る
教育・研究 の サプライチェーン は 4件です。
宮崎県教育委員会、県立学校の西都地区生徒寮でサポート詐欺被害 — 運営受託先の業務用パソコンが遠隔操作され、入寮者76人・寮職員10人の情報が流出した可能性
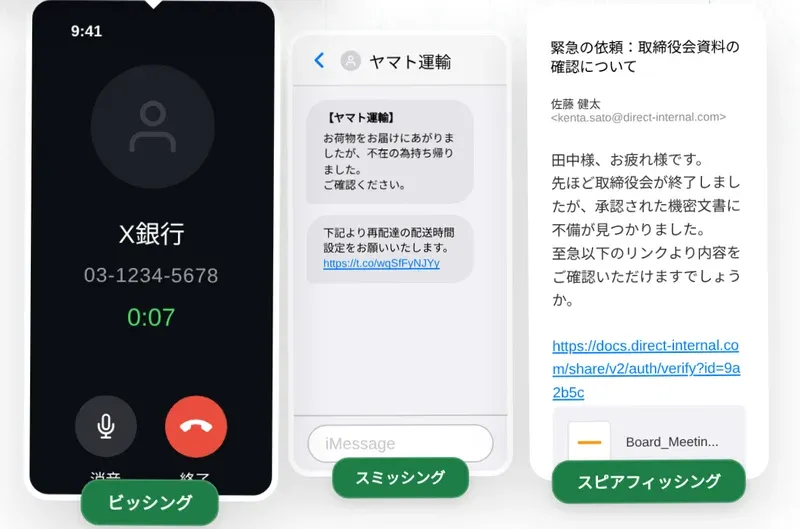
続報を注視中中程度宮崎県教育委員会は2026年9月6日、西都市内の「西都地区生徒寮」で業務用パソコンがインターネットを通じて不正アクセスを受け、個人情報が漏えいした可能性があると公表した。2026年9月4日夕方、寮の管理人が防災気象情報を調べていた際に「ウイルスに感染した」とする警告画面が表示され、画面に記載された電話番号へ連絡したところ、パソコン関連会社の社員を名乗る人物の指示で業務用パソコンを遠隔操作された。2020年度から2026年度までの入寮者76人と、2024年度から2026年度までの寮職員10人の情報が対象となっている。
福岡大 委託先「ノストラム」の就活対策サイトがランサム被害、学生最大3.3万人分の情報流出可能性
情報収集中重大福岡大が委託していた就職活動対策サイトの運営会社「ノストラム」でランサム被害が発生。2023年度〜2026年度在籍者の学籍番号・生年月日・模擬試験結果など最大3万3,668人分、うち800人については氏名も含めて流出した可能性。
北広島市教育委員会、修学旅行の資料を委託先添乗員が電車内で紛失 — 生徒151人の氏名とアレルギー・宗教上の配慮事項
続報を注視中中程度北海道北広島市教育委員会は2026年5月14日、市立中学校の修学旅行で旅行業務を委託していた東武トップツアーズの添乗員が、移動中の電車内で旅行資料を紛失したと公表。生徒151人と引率教員12人の氏名に加え、生徒4人の食物アレルギーや宗教上の理由による食材への配慮事項が記載されていた。
東京大学、研究室サーバに不正アクセス——学外サーバ侵害から共同研究者アカウント奪取の連鎖で
情報収集中重大東京大学は、学外サーバの侵害から共同研究者の認証情報が悪用され、同大の研究室サーバへの不正アクセスに至ったと公表した。同サーバを起点に学内外のサーバへ不正アクセスが行われた形跡が確認されている。